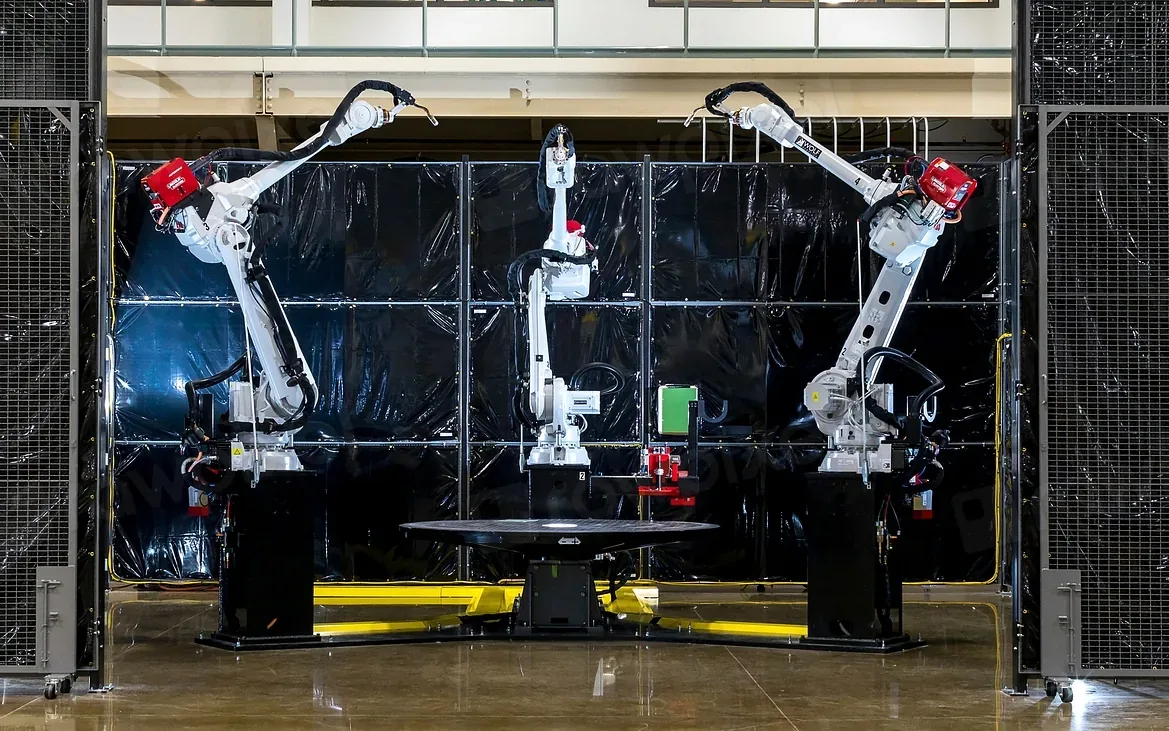
Сигурност на индустриални системи (OT)
Защита на производствени линии, SCADA и контролери, без да се спира производството.
Накратко
- SCADA и HMI
- PLC и контролери
- Инженерни станции
- Отдалечен достъп на доставчици
- Сегментиране IT/OT
- Наблюдение на протоколите
В производството спрялата линия се мери в загубена продукция за всеки час. Индустриалните системи са създадени да работят непрекъснато, а не да бъдат защитени — а свързването им с офис мрежата и с доставчиците ги направи мишена. Защитаваме OT средата, без да рискуваме процеса, който тя управлява.
Защо OT е различно от офис сигурността
OT — операционните технологии, които управляват машини, линии и съоръжения — работи по различни правила. Контролер може да е в експлоатация много години, производителят може да не поддържа обновления, а рестартът може да струва партида продукция. Затова тук не може просто да се инсталира агент и да се пусне обновление.
В същото време тези системи все по-често са свързани с офиса за отчети, с облака за данни и с доставчиците за отдалечена поддръжка. Всяка такава връзка е път, по който инцидент в офиса може да спре цеха. Затова работим внимателно: първо наблюдаваме, после предлагаме, и всяка намеса се съгласува с хората, които отговарят за процеса.
Какво включва услугата
системите за наблюдение и управление на процеса, които операторите използват всеки ден.
устройствата, които реално управляват машините и чиято промяна може да спре или повреди производството.
компютрите, от които се програмират контролерите — често най-слабото звено в индустриалната мрежа.
връзките, през които външни фирми поддържат оборудването — превърнати в контролирана точка със запис на сесиите.
ясно разделение между офис и индустриална мрежа, с контролирани преходи, така че инцидент в офиса да не спре цеха.
откриване на аномалии в индустриалните протоколи — неочаквани команди, нови устройства и промени в програмите.
Какво печелите
- Пълен инвентар на всичко, което комуникира в цеха
- Инцидент в офиса не стига до производството
- Контрол и запис на отдалечения достъп на доставчиците
- Защита и на старо оборудване, което не може да се обнови
- Ранно виждане на необичайни команди и устройства
- Мерки, съобразени с IEC 62443 и NIS2
Как работим без риск за производството
-
01
Пасивна видимост
Слушаме трафика, без да изпращаме нищо към устройствата, и изграждаме инвентар на всичко, което комуникира.
-
02
Оценка
По IEC 62443 — зони, канали, уязвимости и рискове, с участието на технолозите и поддръжката.
-
03
Сегментиране
Отделяме OT от IT мрежата с ясно контролирани преходи, планирани в прозорците за поддръжка.
-
04
Защитен достъп
Отдалечената поддръжка минава през контролирана точка с многофакторна защита и запис на сесиите.
-
05
Наблюдение
Постоянно следене на индустриалните протоколи и сигнал при неочаквани команди, устройства или промени.
Най-слабото място обикновено е връзката с външния свят
Типичната картина в завод: доставчикът на линията има постоянна отдалечена връзка, инсталирана преди години, с общ акаунт и парола, която никой не помни да е сменял. Инженерният лаптоп се ползва и за поща, и за програмиране на контролерите. Офисът и цехът са в една мрежа, защото така е било по-лесно.
Нищо от това не изисква подмяна на машините. Контролираната точка за отдалечен достъп, отделният инженерен компютър и сегментирането на мрежата затварят най-вероятните пътища за атака, докато производството продължава да работи както досега.
Обсъдете го с нас
Как можем да работим заедно
пасивна инвентаризация и оценка по IEC 62443, с доклад и приоритизиран план, съгласуван с производството и поддръжката.
Попитайте за този вариантизпълнение на плана — сегментиране, защитен отдалечен достъп, защита на инженерните станции — в прозорците за поддръжка, които определяте.
Попитайте за този вариантмониторинг на индустриалната мрежа и сигнал при аномалии, свързан с наблюдението на офиса, за да виждате цялата картина.
Попитайте за този вариантТехнологии, които поддържаме
- IEC 62443
- NIS2
- Siemens SIMATIC
- Schneider Electric
- Rockwell Automation
- Modbus
- PROFINET
- OPC UA
- Nozomi Networks
- Claroty
- Microsoft Defender for IoT
- Fortinet за OT
За кого е
За производствени предприятия, енергетика, ВиК, хранителна и химическа промишленост, логистични центрове и сгради с автоматизация — много от тях вече са и субекти по NIS2. Особено за организации, в които производството зависи от доставчици с отдалечен достъп, които имат старо оборудване без обновления или които искат да свържат цеха с офиса и облака, без да отворят нов път за атака.
Обсъдете го с нас
Често задавани въпроси
Ще трябва ли да спрем производството?
Оборудването ни е старо — може ли да се защити?
Ще пипате ли контролерите?
Какво правим с отдалечения достъп на доставчиците?
Засяга ли ни NIS2?
От блога по темата
Свързани услуги
 Тест за проникванеАтака по поръчка, преди истинскатаНаучете повече
 Одит на сигурносттаПълна оценка на рисковетеНаучете повече
 Оценка на готовността за NIS2Засяга ли ви NIS2 и какво липсваНаучете повече
SOC мониторинг 24/7Денонощно наблюдениеНаучете повече
 Управлявано откриване и реакция (MDR)Откриване и реакция с експертиНаучете повече
 Реакция при инцидентиБърза намеса при инцидентНаучете повече
Готови ли сте за „Сигурност на индустриални системи (OT)“?
Свържете се с нашите експерти за безплатна консултация и индивидуално предложение.