В нощта срещу 2 ноември 2026 г. хладилници и фризери в над сто магазина в Швеция, Белгия, Люксембург, Ирландия, Естония и Нидерландия спряха да охлаждат. Не заради авария, а защото някой ги е пренастроил отдалечено. Три седмици по-рано същото се случи в стотици магазини във Франция. В България няма потвърден инцидент, но експерт предупреди, че над 100 контролера на хладилни инсталации в наши търговски обекти са видими от интернет. Ето какво знаем, как работи атаката и какво да направи един търговец, ресторант или склад още тази седмица.
Накратко: нападателите влизат в софтуера за дистанционно управление на хладилната инсталация и пускат режим „размразяване“ или вдигат зададената температура. Стоката се разваля за часове, най-често през нощта. Защитата е проста на думи: контролерите да не са достъпни от интернет, да са обновени, а температурата да се следи от отделна, независима система, която вдига тревога веднага.
Какво се случи: от Франция до цяла Европа за три седмици
Първата вълна е от 12 октомври 2026 г. във Франция. Според френския национален център за киберсигурност и публикации на BleepingComputer нападателите са достигнали контролери за хладилни инсталации Danfoss AK-SM/AK-SC и Copeland/Dixell XWEB в стотици магазини на Intermarché и Coopérative U и са ги превключили в режим на размразяване. Една от веригите съобщава, че част от уредите са се затоплили до около 50 °C през нощта. Danfoss обяснява, че засегнатите устройства са по-стари модели, чийто защитен софтуер не може да бъде обновен.
Втората вълна дойде в нощта срещу понеделник, 2 ноември. Шведската ICA, Coop, белгийските Delhaize, Carrefour, Colruyt и Intermarché, ирландската SuperValu, естонската Selver, над 15 месарници и квартални магазини в Нидерландия. Управител на магазин на ICA разказа пред шведската телевизия, че температурата била зададена на +50 °C и не можела да бъде променена, затова замразената стока е изхвърлена. Delhaize е изпратила SMS на управителите си около 4 часа сутринта, а някои магазини са извадили хладилни камиони, за да спасят каквото може.
Същата нощ четири магазина в Германия (два на CAP, един Rewe и един Edeka) осъмват с хладилници, превключени на отопление. Операторът на CAP уточнява, че атаката е била насочена не към магазините, а към фирмата, която извършва дистанционната поддръжка на хладилните им системи. По данни на Mediapool има случаи и в Италия, Финландия, Португалия и Гърция, където в месарница в Атина настройките били променени на 150 °C, но техник успял да възстанови контрола навреме.
На 3 ноември Европейската комисия заяви, че това не са отделни случаи, и свика две срещи, едната с Европол. Комисарят по земеделие Кристоф Хансен определи атаките като целенасочен опит за прекъсване на веригата за доставки на храни, като уточни, че продоволствената сигурност на Европа не е застрашена. Към момента никой не е поел отговорност.
Как точно става атаката
Съвременната хладилна инсталация в магазин се управлява от контролер: малък компютър, който държи зададената температура, пуска размразяването по график и подава аларми. За удобство на сервизната фирма контролерът често е свързан с интернет, за да може техникът да гледа и да променя настройки, без да идва на място. Точно този достъп е вратата.
В описаните случаи нападателите са използвали известна уязвимост в по-старите контролери и са влезли или директно, или през системите на фирмата за дистанционна поддръжка. Оттам нататък правят това, което може и техникът: вдигат зададената температура, пускат ръчно размразяване или изключват компресора. Директорът на белгийската Sabcobel, която поддържа част от засегнатите инсталации, обяснява, че става дума за дистанционно активирани функции за размразяване и че софтуерно обновление само по себе си не е достатъчно, защото при някои уреди са нужни и физически промени. Най-простото решение според него е управлението да става само през защитена връзка.
Защо щетата е голяма: размразяването на витрина е нормален процес, който трае минути. Когато някой го задържи с часове през нощта, персоналът го вижда едва сутринта. Прясно месо, млечни продукти и замразени храни, които са били над допустимата температура с часове, не могат да се върнат в продажба.
България: няма потвърден инцидент, но има какво да се провери
На 3 ноември киберекспертът Християн Даскалов предупреди пред Nova News, че над 100 контролера, управляващи хладилни инсталации в търговски обекти у нас, са потенциално уязвими, защото са достъпни през интернет и могат да бъдат открити с публичната търсачка Shodan. По думите му няма публична информация такива устройства в България да са били атакувани, но той е изпратил сигнал за открита уязвимост на една голяма търговска верига. Съветът му е прост: контролерите да не са директно достъпни отвън, достъпът да бъде ограничен, а софтуерът им да е обновен до последната версия.
Българските медии, включително регионални издания, отразиха европейските инциденти широко. Проверихме публичните източници и не открихме потвърден случай на атакуван магазин в България, нито в Пловдив, нито другаде. Това не е успокоение: същите контролери и същите сервизни модели се ползват и у нас, а нападателите не подбират по държава, а по това кое устройство е видимо отвън.
Защо загубата е по-голяма от изхвърлената стока
Първата сметка е очевидна: стоката в една хладилна витрина или камера струва от стотици до десетки хиляди лева и се изхвърля наведнъж. Но за бизнес с храни има и втора сметка. Законът за храните и Регламент (ЕО) 852/2004 изискват операторът да поддържа система за самоконтрол (HACCP) и да пази записи за температурата. Ако през нощта витрините са били на 20 °C, а дневникът показва ред „в норма“, при проверка от Българската агенция по безопасност на храните (БАБХ) проблемът става документален, не само стоков.
- Спряна продажба. Докато инсталацията не бъде възстановена и проверена, витрините са празни. При сервизна фирма, която обслужва десетки обекти едновременно, чакането е с дни.
- Дупка в записите. Атакуваният контролер е и този, който записва температурата. Доказателство какво е станало и кога често липсва.
- Застраховка и доверие. Застрахователят ще поиска причина и доказателства. Клиентите ще поискат обяснение защо е нямало прясно месо три дни.
- Регулаторен риск. За производители и дистрибутори на храни влиза в сила и Директивата NIS2, която изисква управление на риска и докладване на инциденти. Хладилната инсталация е част от производствения процес.
Какво да направите още тази седмица
Повечето мерки не изискват бюджет, а един разговор с хладилния техник и един с ИТ човека. Ето списъка, с който започваме при всеки клиент с хладилни инсталации:
Кои устройства управляват хладилниците, кой модел са, кой има достъп до тях и откъде. Ако никой във фирмата не знае, това е първият проблем.
Контролер с публичен IP адрес и парола по подразбиране е покана. Дистанционният достъп трябва да минава през VPN или друга защитена връзка, а не през отворен порт.
Как се свързва към вашата инсталация, кой при тях има достъп, има ли двуфакторна защита. В Германия и Белгия атаката е минала именно през сервизния доставчик.
Обновете софтуера на контролерите. Ако моделът вече не получава обновления, както при част от засегнатите Danfoss устройства, планирайте замяна или поне пълна изолация от мрежата.
Хладилната техника, касите и офис компютрите не трябва да са в една мрежа. Сегментиране със защитна стена ограничава какво може да достигне нападател, влязъл през едно устройство. Това е част от сигурността на индустриалните системи, която правим за производства и складове.
Отделни сензори, които не зависят от контролера и вдигат тревога при излизане от границите. Дори атаката да успее, вие научавате за нея след минути, не сутринта.
Кой звъни на кого в 3 часа през нощта, къде се мести стоката, кой решава какво се изхвърля и как се документира за HACCP. Това е разделът „коригиращи действия“ в плана ви за самоконтрол.
Ако искате външен поглед, одитът на сигурността покрива точно тези въпроси, а при вече случил се инцидент екипът ни за реакция при инциденти помага да се спре достъпът и да се съберат доказателства.
Независимият мониторинг: защо отделната система хваща атаката
Контролерът на хладилната инсталация е едновременно управление и запис. Когато той бъде компрометиран, губите и двете. Затова препоръчваме температурата да се мери от втора система, която няма нищо общо с първата: безжични сензори в самите витрини, камери и фризери, собствена връзка и платформа, която следи границите вместо човек.
За това изградихме ColdMon, облачната ни услуга за мониторинг на температура. Сензорите работят на батерия и предават по LoRaWAN до gateway, който не е в мрежата на хладилната техника и не може да бъде достигнат от нея. Когато температурата излезе от зададените граници, платформата изчаква кратък период за нормално размразяване и после праща аларма по имейл, в приложението и по SMS, с ескалация към следващия човек, ако първият не реагира. Всяко отклонение иска записано коригиращо действие, а дневният HACCP лог се подписва с ПИН.
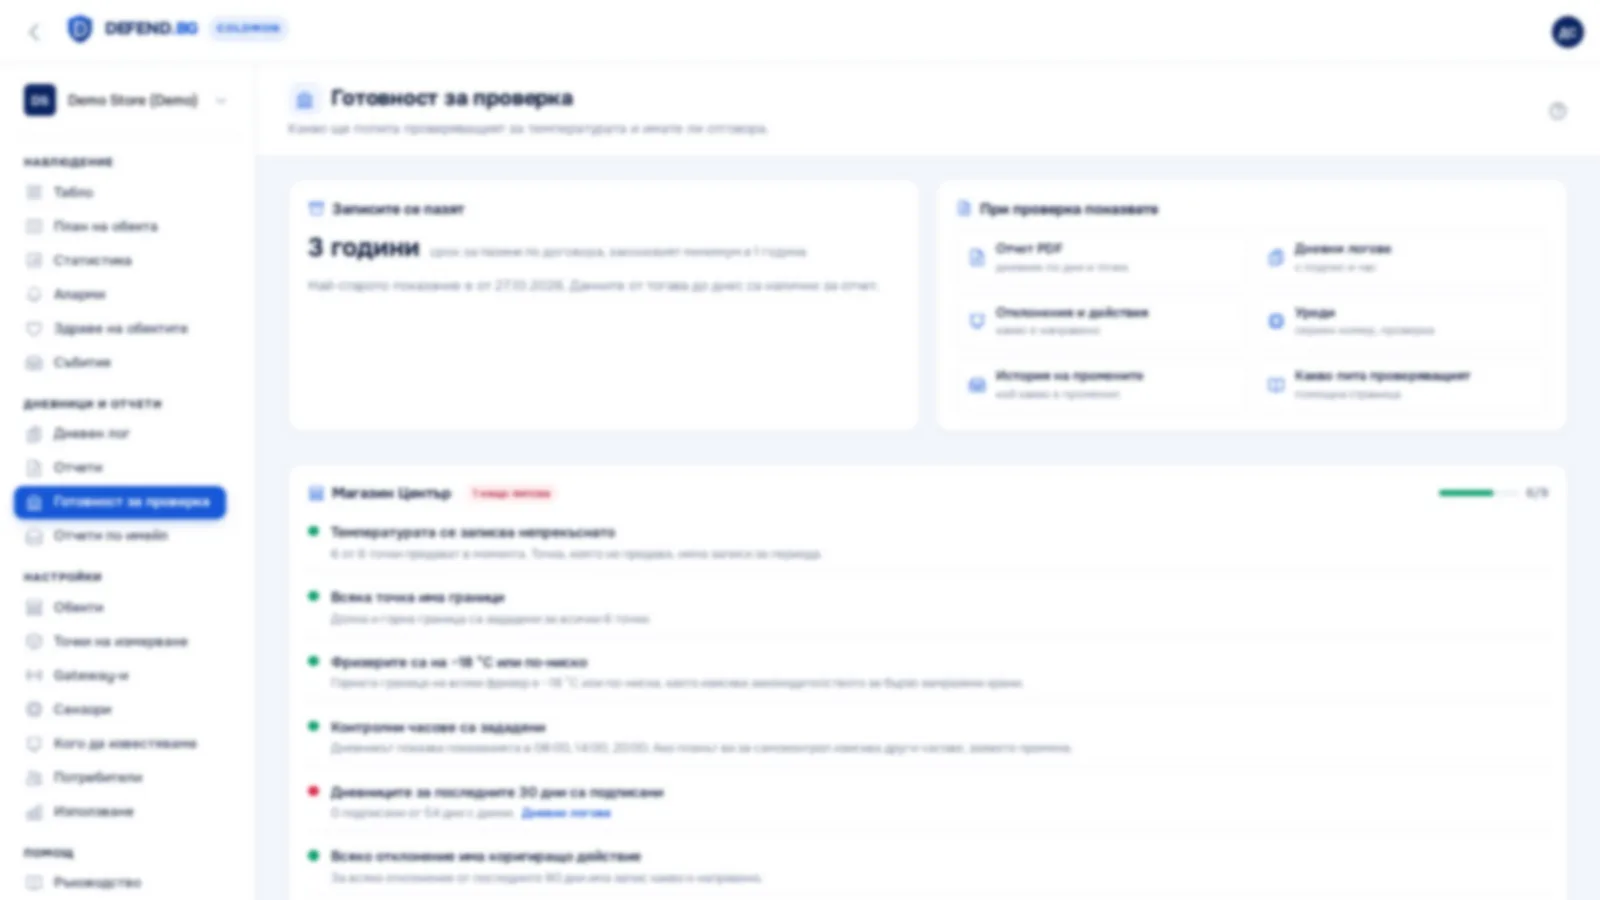
При проверка от БАБХ страницата „Готовност за проверка“ показва за всеки обект дали температурата се записва непрекъснато, дали фризерите са на −18 °C или по-ниско, дали дневниците са подписани и дали за всяко отклонение има записано действие. Записите се пазят най-малко една година, както изисква Регламент (ЕО) 37/2005, а по договор и по-дълго.
Може ли мониторингът да бъде хакнат по същия начин? Сензорите само измерват и не управляват нищо, така че през тях не може да се промени температура. Платформата е само за четене за клиента, с роли, двуфакторна защита по избор и записи, които не се трият. Дори някой да я спре, витрините продължават да работят, а вие губите само видимост, не стока.
За кого е най-спешно
За търговски вериги и магазини с дистанционно поддържани витрини, за ресторанти и кухни с камери, за складове и дистрибутори на храни и за аптеки и складове за лекарства, където температурният режим е и регулаторно изискване. Общото е едно: уредите се поддържат отдалечено от външна фирма, а записът на температурата зависи от същото устройство, което може да бъде атакувано.
Често задавани въпроси
Атакувани ли са магазини в България?
Към 4 ноември 2026 г. няма публична информация за атакуван обект в България. Има публично предупреждение, че над 100 контролера на хладилни инсталации у нас са достъпни от интернет. Ако вашите са сред тях, въпросът не е дали, а кога.
Хладилният ми техник ме следи дистанционно. Това значи ли, че съм уязвим?
Не задължително, но трябва да попитате как. Защитена връзка през VPN с отделни потребители и двуфакторна защита е приемлива практика. Контролер с публичен адрес и обща парола за всички обекти не е.
Какво да направя, ако витрините изведнъж се затоплят през нощта?
Прекъснете дистанционния достъп до контролера (най-бързо е да се изключи мрежовият му кабел), върнете настройките ръчно или извикайте техник, запишете по часове какви температури са били отчетени и решете за стоката по правилата в плана си за самоконтрол. Пазете записите: те са ви нужни и за застрахователя, и за БАБХ.
Колко бързо ще науча за проблем с независим мониторинг?
Сензорите предават на няколко минути. Платформата изчаква зададено от вас закъснение, за да не вдига тревога при нормално размразяване или отворена врата, и след това праща аларма. На практика говорим за минути след реалното излизане от границите, в който и да е час.
Искате да проверите вашите хладилни инсталации? Опишете ни обектите и кой поддържа техниката, и ще ви кажем какво да проверите първо и колко сензора са нужни за независим мониторинг.
Попитайте за мониторинг